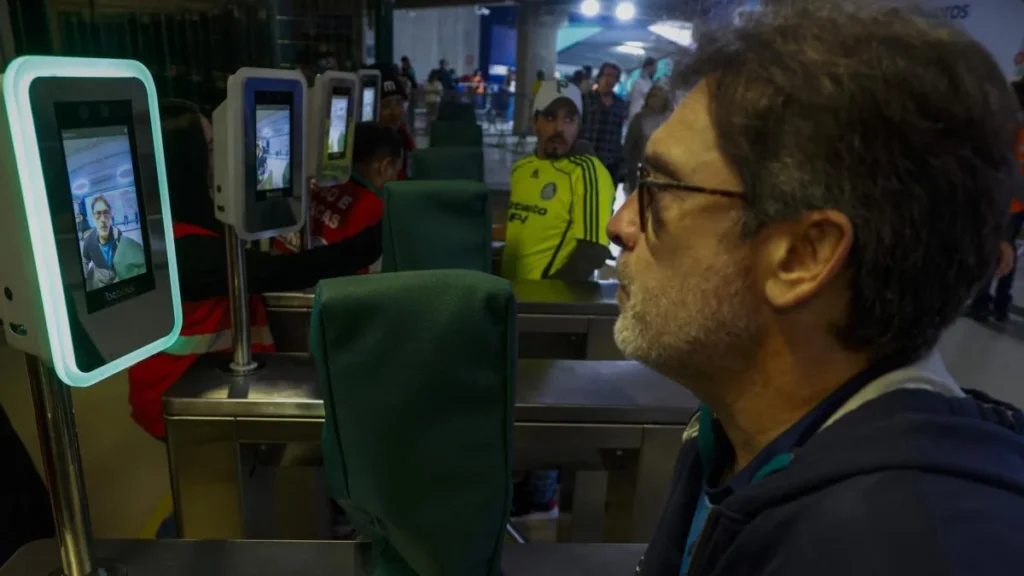
- La Superintendencia de Protección de Datos Personales emitió la resolución SPDP-SPD-2026-0039-R con nuevas normas técnicas.
- Queda prohibida la identificación facial masiva e indiscriminada en espacios públicos, centros comerciales y estadios.
- La normativa veta el tratamiento de datos biométricos con fines de identificación en niñas, niños y adolescentes.
- Las instituciones públicas y empresas privadas tienen 12 meses de plazo para adaptar sus sistemas tecnológicos.
La Superintendencia de Protección de Datos Personales de Ecuador emitió la resolución normativa SPDP-SPD-2026-0039-R, instrumento jurídico que fija límites estrictos a la captura, almacenamiento y procesamiento de datos biométricos en todo el territorio nacional. La disposición gubernamental prohíbe de forma categórica el uso de sistemas de reconocimiento facial masivo e indiscriminado en espacios públicos y veta el perfilamiento digital de menores de edad.
El marco regulatorio abarca la recolección de patrones dactilares, geometría del rostro, grabaciones de voz, escaneo de iris y cualquier rasgo biológico o fisiológico utilizado para identificar a un ciudadano. La autoridad de control fundamentó la medida en los riesgos inminentes de discriminación algorítmica, suplantación digital de identidad y vulneración de derechos constitucionales inherentes a la privacidad.
Prohibición de reconocimiento facial masivo en áreas públicas
La resolución establece que ninguna entidad, pública o privada, puede instalar mecanismos de videovigilancia con algoritmos de identificación biométrica en tiempo real en lugares de acceso público general. Esta restricción comprende centros comerciales, terminales terrestres, aeropuertos, estadios deportivos, parques, bulevares y plazas abiertas, independientemente de la naturaleza jurídica del propietario del inmueble.
La implementación de estas tecnologías únicamente procederá de manera excepcional si una norma con rango de ley orgánica la habilita de modo expreso. En tales supuestos, la entidad requirente deberá presentar una justificación técnica motivada que acredite estricta necesidad y proporcionalidad, en concordancia directa con los preceptos de la Corte Constitucional del Ecuador y los principios universales de derechos humanos.
Las organizaciones que utilicen tecnología biométrica deberán cumplir obligatoriamente tres exigencias: elaborar un análisis previo de necesidad, justificar la ausencia de métodos de verificación menos invasivos y registrar una matriz formal de gestión de incidentes informáticos ante el ente regulador.
Protección reforzada para niñas, niños y adolescentes
El reglamento dedica un capítulo especial a salvaguardar a las poblaciones de atención prioritaria. La normativa prohíbe taxativamente el tratamiento de rasgos biométricos de niños y adolescentes con fines de identificación ordinaria en centros educativos, plataformas de entretenimiento, clubes deportivos o comercios.
El empleo de biometría infantil solo se admitirá en circunstancias extraordinarias destinadas a proteger la vida o la salud de menores con incapacidad física demostrada, o ante catástrofes de fuerza mayor. Para menores de 15 años, cualquier tratamiento excepcional requerirá el consentimiento expreso y documentado de los progenitores o tutores legales. En el caso de adolescentes entre 15 y 17 años, la ley les faculta a manifestar su consentimiento de forma directa, siempre que la empresa provea la información en un lenguaje claro, sencillo y adaptado a su nivel de comprensión.
Alternativas no biométricas y consentimiento ciudadano
En el ámbito laboral y comercial para personas adultas, el consentimiento para capturar rasgos físicos debe ser libre, informado, explícito y no condicionado. La normativa prohíbe a empleadores obligar a los trabajadores a marcar asistencia exclusivamente mediante huella o rostro, exigiendo ofrecer al menos una alternativa tecnológica equivalente no biométrica, como tarjetas magnéticas, códigos numéricos o firmas digitales.
Del mismo modo, los proveedores de servicios esenciales, instituciones bancarias y plataformas de comercio electrónico no podrán negar atención ni restringir contratos a quienes decidan no compartir sus datos biológicos. Esta salvaguarda técnica responde a la creciente integración de herramientas inteligentes en la vida cotidiana, donde el despliegue de modelos de inteligencia artificial en smartphones demanda controles rigurosos para proteger la información confidencial de los usuarios.
La norma enfatiza que ninguna decisión que produzca efectos jurídicos desfavorables para una persona podrá fundamentarse de manera exclusiva en resultados automatizados arrojados por software biométrico, reservando la supervisión humana sustantiva como requisito ineludible.
Evaluaciones técnicas anuales y plazo de adecuación
Todas las compañías e instituciones sujetas a la regulación deberán ejecutar una Evaluación de Impacto en Protección de Datos (EIPD) antes de poner en marcha cualquier infraestructura biométrica, actualizando dicha auditoría técnica cada 12 meses. Los reportes deberán medir la tasa de falsos positivos, la seguridad del cifrado y la ubicación física de los servidores de almacenamiento.
La Disposición Transitoria de la resolución otorga un plazo de 12 meses, contados a partir de su promulgación en el Registro Oficial, para que todas las bases de datos biométricas existentes en el país adecúen sus protocolos de ciberseguridad a los nuevos estándares. La Superintendencia de Protección de Datos Personales advirtió que el incumplimiento acarreará sanciones económicas severas y la clausura cautelar de sistemas informáticos no autorizados.