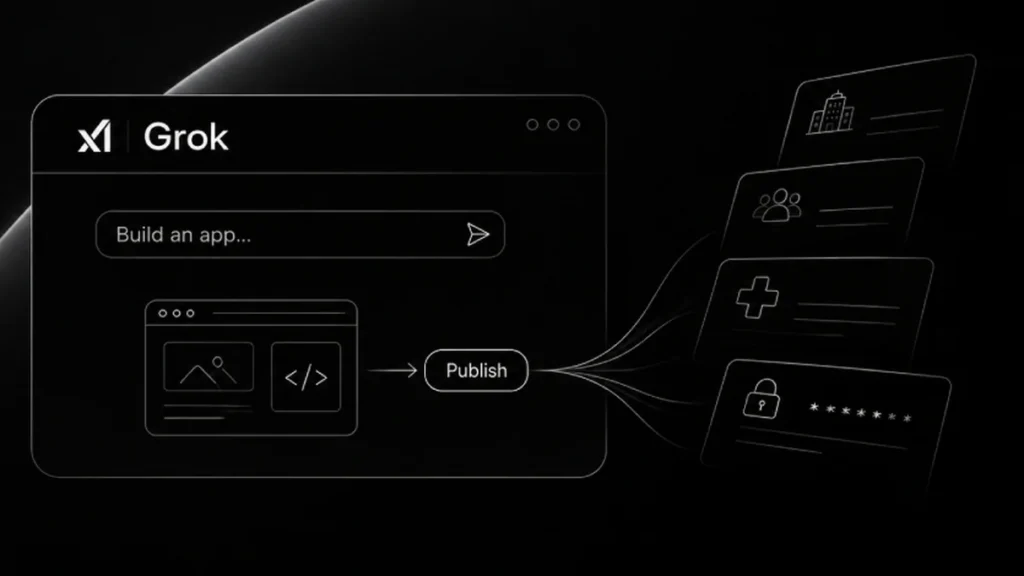
- Una auditoría halló más de 35.000 aplicaciones creadas con la IA Grok accesibles públicamente sin contraseña.
- La firma Claroc identificó fugas de datos confidenciales pertenecientes a empleados de X y SpaceXSI.
- La exposición alcanzó a 30 organizaciones internacionales, incluyendo 6 compañías del listado Fortune 500.
- Entre la información filtrada figuran listados de hospitales, planes de ventas y contraseñas en texto plano.
Una alarmante brecha de seguridad digital fue revelada tras confirmarse la existencia de miles de aplicaciones de Grok expuestas sin ningún tipo de protección o autenticación en la red pública. Según un detallado informe publicado por la empresa de ciberseguridad Claroc, de un universo de 37.571 aplicaciones desarrolladas con las herramientas de generación de software del asistente de inteligencia artificial Grok, un total de 35.578 estaban totalmente abiertas a cualquier usuario de internet sin requerir inicio de sesión ni verificación previa.
Vulnerabilidad crítica y datos corporativos en aplicaciones de Grok expuestas
Los investigadores de seguridad advirtieron que, si bien la mayoría de los programas expuestos correspondían a calculadoras simples, juegos básicos y páginas de aterrizaje, cerca del 10% contenía información corporativa sensible o datos personales de clientes. Peor aún, los analistas estimaron que un 2% del total presentaba fugas con nivel de severidad alto o crítico, poniendo en riesgo la infraestructura interna de decenas de compañías globales.
Entre los hallazgos más graves figuraron 24 aplicaciones internas creadas por empleados de la red social X y de SpaceXSI (la entidad matriz de xAI, encargada del desarrollo de Grok). Estas herramientas corporativas expuestas contenían un plan confidencial de incorporación para ejecutivos de ventas, un mapa estratégico territorial con 594 cuentas comerciales y una propuesta publicitaria dirigida a una agencia federal del gobierno de Estados Unidos catalogada como estrictamente confidencial.
A raíz de las alertas técnicas, los ingenieros de xAI procedieron a dar de baja las 24 aplicaciones de sus propios empleados; sin embargo, miles de aplicaciones de Grok expuestas pertenecientes a usuarios externos continuaban activas en internet sin filtros de autenticación. Los analistas indicaron que la plataforma permitía compartir proyectos web mediante enlaces directos sin exigir la configuración de permisos restringidos o autenticación multifactor.
Riesgos en salud, energía e infraestructura crítica
El reporte de Claroc constató filtraciones que afectaron a más de 30 organizaciones corporativas, de las cuales 26 poseen más de 1.000 trabajadores en plantilla y seis forman parte del prestigioso listado Fortune 500. Entre los datos expuestos figuraban el directorio de más de 3.500 profesionales de un consorcio hospitalario, el parte médico confidencial de un paciente en terapia intensiva, un tablero de turnos operativos de un departamento de bomberos y hojas de registro de contratistas cuyo código fuente almacenaba contraseñas de empleados en texto plano.
Este incidente de ciberseguridad pone de relieve las complejidades en el control corporativo de las herramientas tecnológicas emergentes, en un escenario donde las disputas por el uso y custodia de activos digitales generan fricciones jurídicas, similar a los litigios donde Megaspeed evalúa acciones legales por el caso de chips de Nvidia para salvaguardar sus derechos operacionales.
Especialistas del portal informativo The Hacker News recomendaron a las empresas realizar auditorías inmediatas sobre cualquier software asistido por IA, restringir los entornos de despliegue y aplicar políticas estrictas de cifrado.
Por su parte, voceros de xAI Corporation indicaron que reforzarán los parámetros predeterminados de privacidad en Grok para que los usuarios no puedan publicar proyectos en la web abierta sin antes configurar credenciales de seguridad robustas.
La exposición masiva de estas aplicaciones ratifica que la velocidad en la creación de software mediante inteligencia artificial no debe comprometer las directrices básicas de higiene digital y gobernanza de datos.