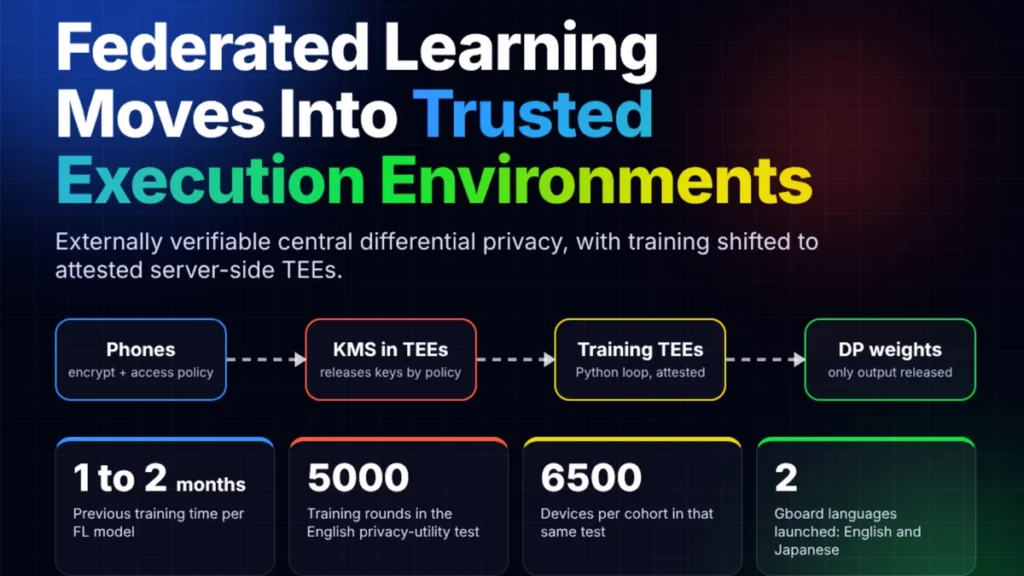
- Google integra Trusted Execution Environments (TEEs) en la arquitectura de entrenamiento de Gboard.
- La plataforma ofrece garantías de privacidad diferencial central verificables por terceros independientes.
- El procesamiento de gradientes ocurre en enclaves criptográficos aislados sin acceso directo a datos de usuario.
- La innovación técnica previene la reconstrucción de textos sensibles y minimiza riesgos de filtración.
El equipo de investigación computacional de Google Research presentó una evolución estructural en su infraestructura de entrenamiento descentralizado al implementar entornos de ejecución confiables (Trusted Execution Environments o TEEs) dentro de su plataforma de aprendizaje federado. Esta innovadora arquitectura tecnológica, ya operativa en las actualizaciones analíticas del teclado Gboard, establece por primera vez garantías de privacidad diferencial central que pueden ser auditadas y verificadas de manera externa por organizaciones independientes y especialistas en seguridad informática.
Entornos de ejecución confiables y aislamiento de datos confidenciales
El aprendizaje federado tradicional permite a los dispositivos móviles entrenar modelos predictivos de manera local y enviar únicamente resúmenes de parámetros numéricos a los servidores centrales. Sin embargo, existía la preocupación teórica de que actores maliciosos con acceso a los servidores de agregación intentaran inferir palabras o secuencias confidenciales a partir de los gradientes combinados. Con la incorporación de los TEEs, los cálculos de agregación se ejecutan dentro de enclaves de hardware protegidos por criptografía avanzada, impidiendo que incluso los administradores del sistema puedan inspeccionar el flujo de datos sin descifrar.
La atestación criptográfica remota que ofrecen estos enclaves asegura que el software en ejecución no haya sido modificado ni intervenido por código malicioso. De este modo, los millones de usuarios que emplean Gboard en teléfonos Android obtienen un resguardo matemático contra cualquier intento de reconstrucción textual, asegurando que sus preferencias de escritura y contraseñas permanezcan estrictamente en el dominio del cliente local.
Privacidad diferencial central verificable externamente
El principal avance científico reside en la combinación de los enclaves de hardware con los mecanismos de privacidad diferencial (Differential Privacy o DP). Al inyectar ruido estadístico calibrado directamente dentro del entorno protegido antes de publicar los pesos consolidados del modelo de lenguaje, Google garantiza matemáticamente que la presencia o ausencia de un usuario individual no altere los resultados agregados. Los reportes técnicos auditados por la Association for Computing Machinery (ACM) corroboran la solidez de esta barrera probabilística.
La posibilidad de verificación externa marca un cambio de paradigma en la industria tecnológica, donde la confianza de los consumidores solía sustentarse únicamente en declaraciones corporativas de buenas prácticas. Investigadores académicos y peritos de ciberseguridad pueden ahora validar las firmas criptográficas de los enclaves sin necesidad de acceder a la infraestructura privada de la multinacional.
Verificación de código y firma de hardware en servidores en la nube
El esquema de verificación remota se basa en certificados digitales emitidos por los fabricantes de microprocesadores en el silicio. Antes de que cualquier teléfono móvil transmita sus gradientes calculados, el dispositivo exige un comprobante criptográfico que demuestra que el servidor de la nube está ejecutando exactamente el código binario de código abierto auditado públicamente.
Este protocolo de doble vía neutraliza cualquier intento de ataque de intermediario o intervención estatal indebida, creando una burbuja computacional hermética donde los algoritmos matemáticos procesan únicamente patrones agregados sin retener fragmentos de texto en memoria volátil no protegida.
Proyección en aplicaciones masivas y sistemas distribuidos
La adopción de este protocolo en Gboard representa apenas la primera fase de despliegue masivo en el ecosistema digital global. Expertos en computación distribuida anticipan que los enclaves confidenciales se convertirán en el estándar de oro para aplicaciones bancarias, plataformas de telemedicina y asistentes inteligentes basados en modelos de lenguaje extenso que requieren aprender constantemente de interacciones privadas sin comprometer el secreto profesional ni las regulaciones de protección de datos.
Este avance se alinea con las investigaciones sobre el desarrollo tecnológico y la inteligencia artificial. La consolidación de entornos criptográficos robustos abre un camino viable hacia una computación cognitiva descentralizada que prioriza la soberanía informativa de los usuarios en entornos móviles.