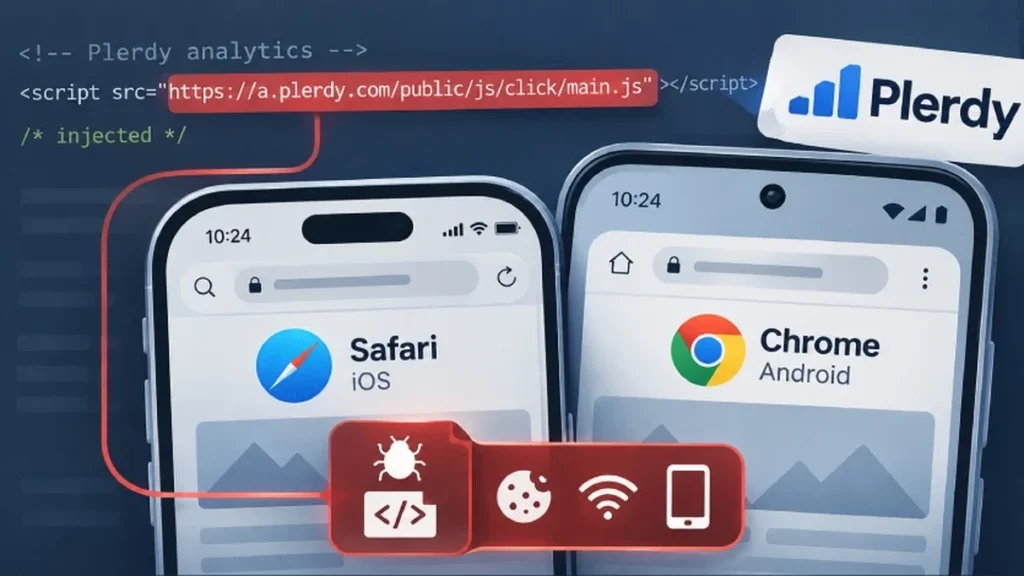
- El grupo vinculado al espionaje ruso infectó librerías de analítica en portales gubernamentales.
- El código inyectado ejecutaba ataques watering hole invisibles dirigidos a diplomáticos y funcionarios.
- Se desplegaron cadenas de exploits dirigidas a vulnerabilidades de día cero en iOS y Android.
- Agencias de ciberdefensa de la Unión Europea y EE. UU. emitieron indicadores de compromiso (IoC).
Un sofisticado ataque a la cadena de suministro digital fue atribuido formalmente por agencias occidentales de inteligencia al grupo de ciberespionaje APT29, también conocido en la industria como Cozy Bear o Midnight Blizzard. Los atacantes vulneraron la infraestructura de un popular proveedor de métricas y analítica web utilizado por ministerios y embajadas en Europa, alterando el script de seguimiento para entregar sigilosamente exploits contra teléfonos inteligentes con sistemas operativos iOS y Android.
Tácticas de ataque a la cadena de suministro por el grupo de ciberespionaje APT29
La operación clandestina funcionó bajo la modalidad de abrevadero digital (watering hole). Cuando una víctima de interés diplomático visitaba las páginas institucionales intervenidas, el script malicioso ejecutaba un escaneo en segundo plano para identificar la versión exacta del navegador Safari o Chrome y las características del hardware móvil.
De acuerdo con informes de mitigación divulgados por la agencia estadounidense CISA, si el visitante coincidía con el perfil de un diplomático o funcionario gubernamental, el servidor de comando inyectaba cadenas de explotación encadenadas que permitían eludir las restricciones de seguridad sandbox del sistema operativo e instalar spyware de extracción de mensajes y credenciales bancarias.
El informe forense detalló que los atacantes introdujeron código ofuscado dentro de librerías minificadas de telemetría de visitantes, burlando las firmas tradicionales de detección de malware durante más de tres semanas continuas antes de ser descubiertos por analistas de inteligencia privada.
Este riesgo global de ciberseguridad se vincula con los debates tecnológicos revisados cuando la cumbre de la OEA debate sobre inteligencia artificial en la educación en Quito, donde la soberanía de las redes estatales exige defensas automatizadas frente a hackeos transnacionales.
Respuesta coordinada del CERT de la Unión Europea
Los equipos de respuesta a incidentes informáticos del CERT-EU procedieron a revocar los certificados de los servidores comprometidos y ordenaron a los organismos públicos retirar de inmediato el script de analítica hasta certificar la limpieza de sus repositorios centrales.
Asimismo, los analistas de la matriz MITRE ATT&CK actualizaron los perfiles tácticos de la amenaza, catalogando el incidente como una de las campañas de vigilancia móvil más elaboradas del año debido a la capacidad de los adversarios de modificar el código JavaScript en tránsito sin levantar alarmas en cortafuegos perimetrales.
La investigación determinó que los servidores de exfiltración de datos estaban alojados en redes privadas virtuales distribuidas a lo largo de cinco continentes, empleando técnicas de enrutamiento por capas para ocultar la ubicación física real de los operadores de la intrusión.
Recomendaciones de blindaje para dispositivos corporativos
Expertos en seguridad recomiendan a organizaciones del sector público y privado activar el modo de aislamiento estricto (Lockdown Mode) en dispositivos móviles de altos ejecutivos y actualizar inmediatamente parches de seguridad en navegadores web. El control riguroso de dependencias de terceros es indispensable para frenar intrusiones en la infraestructura estatal.
Se aconseja además a los administradores de redes implementar políticas de seguridad de contenido (CSP) restrictivas en los portales institucionales para prohibir la carga de scripts de analítica alojados en dominios externos que no cuenten con acuerdos formales de auditoría criptográfica.
Las agencias aliadas continuarán rastreando las firmas digitales de los atacantes para neutralizar nuevas variantes de espionaje en las telecomunicaciones internacionales y proteger los secretos de Estado frente a embates clandestinos.
Estrategias de persistencia y ofuscación de código avanzado
Los informes de telemetría de las firmas de ciberdefensa detallaron que el grupo APT29 utilizó técnicas polimórficas para alterar la estructura de sus scripts cada pocas horas, dificultando que los sistemas antivirus detectaran coincidencias mediante hashes estáticos. Las cargas útiles maliciosas permanecían latentes en la memoria del navegador móvil hasta verificar que la geolocalización IP del dispositivo coincidiera con sedes diplomáticas o redes corporativas de ministerios estratégicos.
Una vez confirmada la víctima de interés, los módulos de spyware procedían a ejecutar escaladas de privilegios locales en el kernel del teléfono, evadiendo las protecciones de integridad del sistema operativo. Los analistas internacionales coinciden en que este nivel de sofisticación y paciencia operativa refleja el respaldo financiero y técnico de agencias gubernamentales de ciberinteligencia que priorizan la recopilación silenciosa de información geopolítica reservada.
Los organismos de ciberdefensa de la OTAN reiteraron que las tácticas empleadas por APT29 buscan comprometer la privacidad de negociaciones diplomáticas confidenciales. Las directrices conjuntas de seguridad exigen implementar autenticación basada en hardware FIDO2 para proteger todas las cuentas de correo electrónico corporativo e institucional.