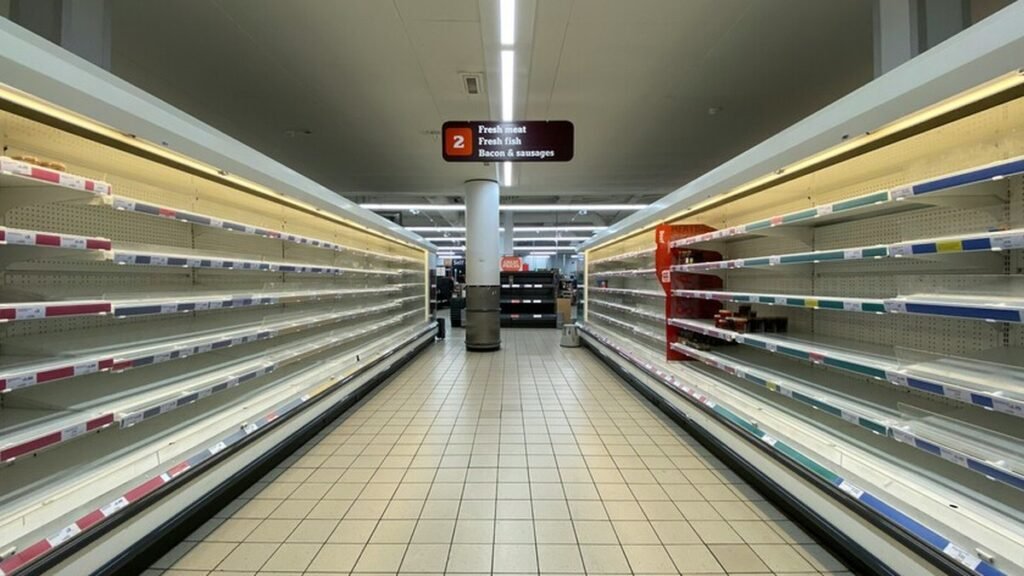
- Un ataque cibernético desconfiguró las centrales térmicas de cientos de supermercados en Francia.
- Cadenas comerciales debieron desechar alimentos congelados y carnes por pérdida de la cadena de frío.
- El incidente expone la alta vulnerabilidad de los sistemas de automatización industrial conectados a internet.
Un sofisticado ataque cibernético dirigido contra los sistemas de gestión térmica y refrigeración industrial causó el caos operativo en cientos de supermercados de Francia y otras cadenas de distribución en Europa, forzando la retirada y desecho preventivo de toneladas de productos perecederos. El sabotaje digital afectó a los controladores automatizados que regulan la temperatura de congeladores y vitrinas refrigeradas en puntos de venta masivos.
Fallas forzadas en la cadena de frío y cuantiosas pérdidas comerciales
Los atacantes vulneraron la plataforma de monitoreo remoto empleada por los proveedores técnicos de climatización para alterar de manera intempestiva los parámetros de temperatura de los frigoríficos, apagando compresores o modificando termostatos sin activar alarmas sonoras inmediatas en los locales comerciales. Cuando los empleados descubrieron las anomalías al inicio de la jornada, la cadena de frío de carnes, lácteos y verduras congeladas ya se encontraba rota.
Para proteger la salud de los consumidores y evitar brotes bacterianos como la salmonelosis o listeria, las directivas de las cadenas afectadas ordenaron cerrar pasillos enteros y confinar la mercadería averiada para su posterior destrucción. Las pérdidas económicas acumuladas se calculan en decenas de millones de euros, sumando el costo de los alimentos arruinados y el lucro cesante por cierres comerciales temporales.
Fuentes del sector de la distribución señalaron que los piratas informáticos exigieron pagos millonarios en criptomonedas para liberar el control de los sistemas de automatización térmica de las tiendas. Las empresas optaron por desconectar manualmente los servidores comprometidos y restablecer los parámetros de frío mediante brigadas mecánicas de emergencia.
Vulnerabilidad en la automatización de infraestructuras críticas
Agencias europeas de ciberseguridad iniciaron una investigación forense conjunta para identificar el vector de intrusión y determinar si el sabotaje responde a un intento de extorsión mediante ransomware o a una operación de disrupción con fines geopolíticos. Los primeros análisis apuntan a credenciales corporativas filtradas en la red oscura y a la falta de autenticación multifactorial en los accesos de soporte remoto.
El incidente pone de relieve la peligrosa fragilidad de los sistemas de automatización de edificios y logística de suministros, donde a menudo se prioriza la comodidad del control a distancia por sobre estrictos estándares de seguridad perimetral. Las autoridades europeas instaron a las empresas del sector alimentario a implementar auditorías urgentes para blindar sus instalaciones contra nuevas amenazas informáticas.
Organismos europeos de ciberseguridad instaron a los operadores de retail a segmentar sus redes de mantenimiento industrial de las redes corporativas y comerciales de internet. La vulneración de sistemas de refrigeración evidencia que los ciberdelincuentes están apuntando a objetivos físicos donde la interrupción de servicios causa pérdidas económicas inmediatas e irreversibles.