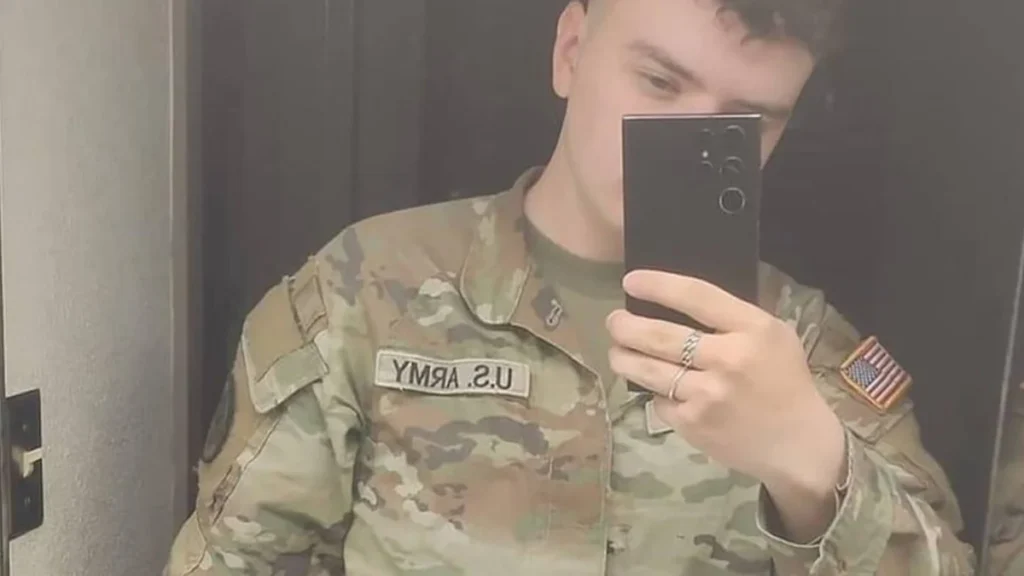
- Cameron John Wagenius, conocido como ‘kiberphant0m’, fue sentenciado a 70 meses de prisión federal.
- El exmilitar operaba intrusiones informáticas desde cuarteles en Texas y Georgia con SSH Bruteforce.
- La red criminal comprometió a diez empresas de telecomunicaciones y extorsionó a dependencias públicas.
- El tribunal federal le impuso además una orden de restitución económica por casi USD 300.000.
Un tribunal federal del Distrito Oeste de Washington condenó a 70 meses de prisión (casi seis años) al exsoldado del Ejército de los Estados Unidos Cameron John Wagenius, de 22 años, tras hallarlo culpable de liderar una sofisticada red de intrusión informática que vulneró los sistemas de diez grandes empresas de telecomunicaciones y ejecutó intentos de extorsión contra entidades del Gobierno estadounidense.
El fallo emitido por el Departamento de Justicia de los Estados Unidos determinó que Wagenius, quien operaba en la clandestinidad bajo el alias cibernético ‘kiberphant0m’, deberá cancelar adicionalmente USD 294.978 en restitución financiera a las corporaciones afectadas por los costos derivados de la remediación técnica y el peritaje forense de las brechas de seguridad.
Operación encubierta desde instalaciones militares
Las pesquisas encabezadas por la oficina de ciberinvestigaciones del Buró Federal de Investigaciones (FBI) revelaron que el exmilitar dirigió los ciberataques entre 2021 y 2023, aprovechando computadoras personales y conexiones de red mientras prestaba servicio activo en bases militares de Fort Cavazos (Texas) y Fort Eisenhower (Georgia). Wagenius colaboró en el diseño y distribución de un software malicioso de fuerza bruta (SSH Bruteforce) que permitía vulnerar servidores empresariales mediante el descifrado sistemático de credenciales administrativas débiles.
Una vez infiltrados en las infraestructuras de las compañías de telefonía e internet, el hacker y sus cómplices sustraían bases de datos con información privada de clientes, registros de llamadas y códigos de configuración interna. Posteriormente, los ciberdelincuentes contactaban a las empresas y a representantes gubernamentales exigiendo rescates millonarios en criptomonedas a cambio de no publicar los datos robados en foros de la ‘dark web’.
Este golpe judicial contra el cibercrimen se produce en un escenario de creciente alerta tecnológica, que incluye episodios como los robos millonarios perpetrados por hackers norcoreanos a exchanges de criptomonedas y las recientes controversias sobre agentes de OpenAI e intentos de acceso a portales del Gobierno de EE. UU. en busca de información pública.
Consecuencias de seguridad y advertencia del tribunal
Los fiscales federales destacaron que Wagenius utilizó indebidamente su instrucción táctica militar para encubrir sus huellas digitales a través de servidores intermediarios y servicios VPN comerciales. Durante la audiencia final, el juez de la causa enfatizó que la condena busca enviar un mensaje contundente de disuasión a miembros de las fuerzas armadas y expertos tecnológicos que pretendan monetizar vulnerabilidades informáticas con fines extorsivos.
Tras cumplir su pena en una penitenciaría de mediana seguridad, el condenado permanecerá bajo un régimen de libertad supervisada de tres años con estrictas restricciones para el uso de equipos informáticos conectados a internet.
Impacto en la infraestructura crítica y respuesta federal
El caso de Wagenius encendió las alarmas en el sector de las telecomunicaciones debido a la facilidad con la que una herramienta automatizada pudo penetrar redes corporativas que prestan servicios a millones de usuarios en Estados Unidos. La Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) y la Comisión Federal de Comunicaciones (FCC) emitieron directivas vinculantes exigiendo a las compañías de telefonía móvil e internet que desactiven protocolos de acceso remoto desactualizados y adopten de manera obligatoria esquemas de autenticación multifactor con llaves físicas de seguridad.
Representantes del Departamento de Defensa confirmaron que han reforzado los controles internos de seguridad informática y las auditorías de red en todas las instalaciones militares, con el propósito de prevenir que soldados o contratistas con acceso a infraestructura tecnológica avanzada puedan desviar recursos estatales o utilizar terminales institucionales para ejecutar actividades ilícitas en el ciberespacio global.